Infostealers : comment un simple clic peut livrer vos mots de passe aux cybercriminels
Ils ne chiffrent pas forcément votre ordinateur. Ils n’affichent pas toujours de message de rançon. Et dans certains cas, la victime ne remarque absolument rien.
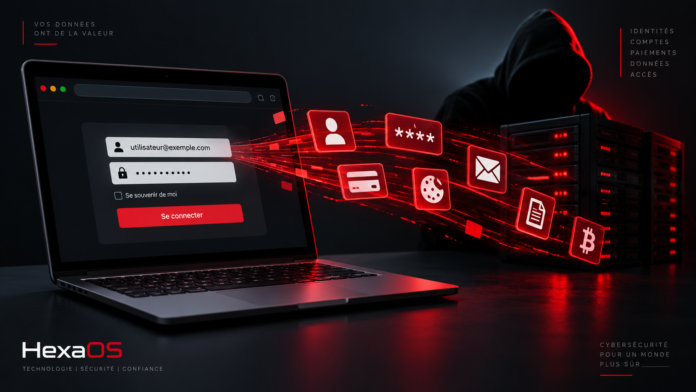
Les infostealers, ces logiciels malveillants spécialisés dans le vol d’informations, sont devenus une pièce importante de l’écosystème cybercriminel. Leur objectif est simple : récupérer les données qui permettront ensuite d’accéder à vos comptes, usurper votre identité ou pénétrer dans d’autres systèmes.
Un ordinateur personnel compromis peut devenir le point de départ d’une attaque beaucoup plus importante.
01 — Un infostealer, c’est quoi exactement ?
Le terme infostealer désigne une famille de logiciels malveillants conçus pour collecter des informations sur une machine infectée.
Contrairement à un ransomware dont l’objectif est généralement de bloquer les données afin d’obtenir une rançon, l’infostealer cherche avant tout à voler discrètement des informations exploitables.
Les données recherchées peuvent notamment comprendre :
- Mots de passe enregistrés dans les navigateurs
- Cookies de session
- Jetons d’authentification
- Informations de paiement enregistrées
- Données de remplissage automatique
- Portefeuilles de cryptomonnaies
- Certains fichiers présents sur la machine
Le CERT-FR décrit par exemple Rhadamanthys comme un infostealer capable de récupérer des informations système, des cookies, des identifiants et des données liées aux portefeuilles de cryptomonnaies.
02 — Le véritable objectif : vos sessions, pas seulement vos mots de passe
Beaucoup d’utilisateurs pensent encore que le danger se limite au vol du mot de passe.
C’est plus complexe.
Certains infostealers cherchent également à récupérer des cookies de session et des jetons d’authentification. Ces éléments peuvent permettre à un attaquant de réutiliser une session déjà authentifiée, selon le service ciblé et les protections mises en place.
Machine infectée
↓
Vol des informations
↓
Exfiltration
↓
Revente ou utilisation des données
↓
Prise de contrôle de comptes
03 — Le piège du faux CAPTCHA
L’une des techniques devenues particulièrement visibles ces dernières années consiste à utiliser de faux CAPTCHA.
Le principe est particulièrement pervers : l’utilisateur arrive sur un site compromis et voit une interface ressemblant à une vérification légitime destinée à confirmer qu’il est humain.
Mais au lieu de simplement cliquer sur une case, la page peut lui demander d’effectuer une action inhabituelle : ouvrir une fenêtre système, utiliser PowerShell ou copier-coller une commande.
Un CAPTCHA légitime n’a aucune raison de vous demander d’ouvrir le terminal ou d’exécuter une commande.
Malwarebytes a documenté en 2026 une campagne dans laquelle des sites WordPress compromis étaient utilisés pour diffuser Vidar, un infostealer capable de récupérer notamment des identifiants, cookies, données de paiement et fichiers sensibles.
04 — Quand le poste personnel devient la porte d’entrée
C’est probablement l’un des aspects les plus importants de cette menace : la frontière entre sécurité personnelle et sécurité professionnelle devient de plus en plus difficile à ignorer.
L’actualité française de 2026 fournit un exemple particulièrement intéressant.
En août 2026, la Direction générale des Finances publiques a confirmé des accès illégitimes à son système d’information survenus en juin et juillet. Le ministère indique que ces accès reposaient sur des usurpations d’identifiants.
Une analyse publiée ensuite par Le Monde, à partir d’une note du Sénat, rapporte que les identifiants compromis auraient très probablement été dérobés par des logiciels malveillants présents sur les équipements personnels d’agents. L’analyse fait explicitement le rapprochement avec les infostealers.
« La sécurité d’une organisation ne commence plus uniquement dans son centre de données. Elle commence aussi sur le poste de chaque utilisateur. »
Il faut toutefois distinguer les faits établis des analyses : les autorités françaises ont confirmé les accès illégitimes et le vol de données, tandis que le lien précis avec des logiciels malveillants sur des équipements personnels apparaît dans l’analyse parlementaire rapportée par Le Monde.
05 — Pourquoi les entreprises doivent regarder au-delà du réseau
Pendant longtemps, la cybersécurité d’une entreprise a principalement été pensée autour du réseau interne, du pare-feu, des serveurs et des postes administrés.
Mais les identifiants peuvent aujourd’hui être volés en dehors du périmètre traditionnel de l’entreprise.
L’ANSSI a notamment relevé le recours récurrent aux infostealers dans des attaques ayant conduit à des fuites de données. Elle a documenté des cas dans lesquels un logiciel malveillant avait été installé sur les postes d’employés sous l’apparence d’un logiciel légitime.
Un salarié peut utiliser un ordinateur personnel pour certaines activités professionnelles. Si cet appareil est compromis, des identifiants professionnels peuvent potentiellement se retrouver exposés.
06 — Le mot de passe ne suffit plus
Face aux infostealers, modifier régulièrement son mot de passe reste utile, mais ce n’est qu’une partie de la défense.
La CNIL recommande notamment la mise en place de l’authentification multifacteur, en particulier pour les accès à distance, ainsi que l’utilisation de comptes individuels plutôt que de comptes partagés.
01 — Mises à jour du système et du navigateur
02 — Authentification multifacteur
03 — Gestionnaire de mots de passe
04 — Séparation des usages personnels et professionnels
05 — Protection antivirus/EDR adaptée
06 — Surveillance des connexions inhabituelles
07 — Formation des utilisateurs
07 — Les 7 réflexes à adopter dès maintenant
- Ne jamais exécuter une commande proposée par une page web inconnue.
- Ne jamais considérer un faux CAPTCHA comme une simple formalité.
- Activer la double authentification sur les comptes importants.
- Éviter d’enregistrer des informations sensibles dans un navigateur sans nécessité.
- Maintenir Windows, Linux, macOS et les navigateurs à jour.
- Télécharger les logiciels uniquement depuis des sources fiables.
- En cas de comportement inhabituel, isoler rapidement la machine et changer les identifiants depuis un appareil de confiance.
08 — Le nouveau réflexe : méfiez-vous de ce qui vous demande d’agir vite
Les campagnes modernes ne reposent pas toujours sur une faille spectaculaire.
Elles peuvent exploiter quelque chose de beaucoup plus simple : notre confiance dans une interface familière.
Un CAPTCHA, une mise à jour, un lecteur vidéo, un outil d’intelligence artificielle ou une alerte de sécurité peuvent tous être imités.
Malwarebytes souligne justement que les campagnes de type ClickFix cherchent à pousser l’utilisateur à exécuter lui-même une commande malveillante.
Si un site vous demande de lancer une commande pour prouver que vous êtes humain : arrêtez-vous.
Fermez la page, vérifiez l’adresse du site et recherchez l’information depuis une source officielle.
Conclusion — Le vol commence souvent avant l’attaque
Les infostealers changent la manière dont il faut regarder une cyberattaque.
L’attaque visible peut commencer des semaines après le véritable incident. Le premier événement peut être beaucoup plus banal : un logiciel téléchargé, un faux CAPTCHA, une extension douteuse ou une commande copiée dans un terminal.
Entre les deux, les données volées peuvent être triées, revendues et réutilisées.
La cybersécurité ne consiste donc plus seulement à empêcher quelqu’un d’entrer. Elle consiste aussi à empêcher nos propres identifiants de devenir la clé qui lui permettra d’entrer.
SOURCES
ANSSI / CERT-FR — Panorama de la cybermenace
Ministère de l’Économie — DGFiP
CNIL — Violations de données
Malwarebytes Threat Intelligence — Vidar / faux CAPTCHA
Le Monde — Analyse de la compromission de la DGFiP