Un PC qui quitte les mains d’un collaborateur ne devient pas automatiquement un PC « propre ». Documents, sessions, comptes, fichiers temporaires, profils utilisateurs et données professionnelles peuvent encore être présents sur le stockage.
Pour une équipe informatique, la réattribution d’un poste doit donc être considérée comme une opération de sécurité, et pas simplement comme une nouvelle installation de Windows.
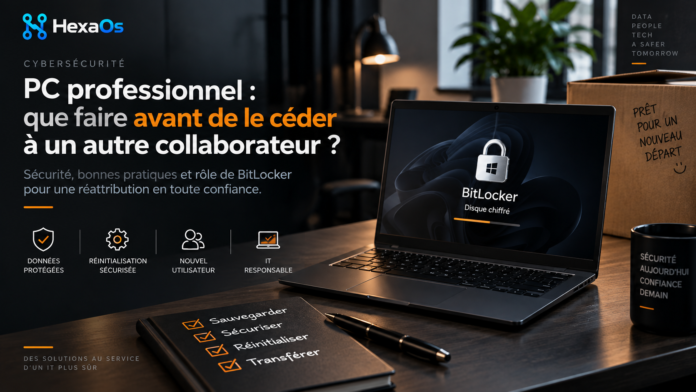
Si le disque système est correctement protégé par BitLocker, le chiffrement change fortement la manière dont l’IT peut gérer la fin de vie ou la réattribution du poste.
BitLocker ne sert pas uniquement pendant la vie du PC
BitLocker est généralement présenté comme une protection contre l’accès aux données lorsqu’un ordinateur est perdu ou volé. Mais son rôle ne s’arrête pas là.
Lorsqu’un poste doit être réattribué, le fait que ses données soient stockées sur un volume chiffré permet de disposer d’une protection supplémentaire contre la récupération des anciennes données.
Microsoft documente directement la gestion des protecteurs de clés BitLocker : ils peuvent être ajoutés, supprimés ou sauvegardés selon le scénario de gestion du poste. :contentReference[oaicite:0]{index=0}
Pourquoi le chiffrement change la situation
Les fichiers présents sur un volume BitLocker sont protégés par le chiffrement. L’accès aux données dépend donc de la possibilité d’obtenir la clé de chiffrement par l’intermédiaire d’un mécanisme de déverrouillage autorisé.
Cela permet notamment de raisonner en termes de contrôle des clés et des accès, et pas uniquement en termes de suppression physique des fichiers.
Que sont réellement les « protecteurs » BitLocker ?
C’est un point souvent mal compris. BitLocker distingue le chiffrement du volume et les mécanismes permettant d’autoriser l’accès à la clé.
Ces mécanismes sont appelés key protectors. Selon la configuration du poste, ils peuvent notamment être associés au TPM, à un code PIN, à une clé de récupération ou à d’autres mécanismes d’authentification.
Microsoft permet de consulter les protecteurs présents sur un volume et d’en gérer certains via PowerShell ou manage-bde. :contentReference[oaicite:1]{index=1}
Supprimer un protecteur BitLocker n’est pas la même opération que désactiver BitLocker. Microsoft précise que la suppression du dernier protecteur d’un volume désactive la protection BitLocker afin d’éviter une perte d’accès involontaire. :contentReference[oaicite:2]{index=2}
Le scénario intéressant : un PC chiffré qui doit être réattribué
Prenons un scénario classique : un collaborateur quitte son poste et son ordinateur doit être donné à une autre personne.
Avant
Le disque contient encore les données de l’ancien utilisateur et le volume est protégé par BitLocker.
Opération IT
L’organisation sauvegarde les données nécessaires, retire les accès de l’ancien utilisateur et applique sa procédure de réinitialisation et de réattribution du poste.
Après
Le nouveau collaborateur récupère un environnement Windows propre, sans disposer des mécanismes d’accès aux anciennes données.
Et la réinitialisation de Windows dans tout ça ?
Windows propose directement la fonction Réinitialiser ce PC. Microsoft indique que l’option Tout supprimer réinstalle Windows et supprime les fichiers, applications et paramètres personnels.
Microsoft propose également l’option Nettoyer les données. Elle est spécifiquement recommandée lorsque le PC doit être donné, recyclé ou vendu, même si Microsoft précise que cette fonctionnalité destinée aux consommateurs ne répond pas aux normes d’effacement gouvernementales ou industrielles. :contentReference[oaicite:3]{index=3}
Le choix de la méthode dépend du scénario. Réattribuer un PC à un collaborateur de la même organisation, le céder à un tiers ou envoyer un SSD au recyclage ne correspondent pas nécessairement aux mêmes exigences d’effacement.
Le piège du « je supprime simplement les fichiers »
Supprimer un dossier ou vider la corbeille n’est pas une procédure suffisante pour un poste professionnel contenant des données sensibles.
Une procédure de réattribution doit prendre en compte l’ensemble du poste : données locales, profils utilisateurs, comptes professionnels, navigateurs, certificats, applications, tokens, clés de récupération, outils de gestion et éventuels mécanismes d’administration à distance.
Checklist avant de remettre le PC
- ☑ Vérifier que le chiffrement BitLocker est actif.
- ☑ Vérifier la sauvegarde des données nécessaires.
- ☑ Retirer les accès et comptes de l’ancien collaborateur.
- ☑ Vérifier la gestion des clés de récupération.
- ☑ Vérifier l’état du poste dans les outils de gestion de l’entreprise.
- ☑ Réinitialiser Windows selon la procédure interne.
- ☑ Choisir « Tout supprimer » lorsque le scénario l’exige.
- ☑ Utiliser « Nettoyer les données » lorsque la politique d’effacement le demande.
- ☑ Vérifier que le PC redémarre sur l’expérience de première configuration.
- ☑ Réinscrire ensuite le poste dans l’environnement de l’entreprise si nécessaire.
Et si le PC quitte définitivement l’entreprise ?
C’est là que la distinction devient particulièrement importante.
Un ordinateur simplement réattribué en interne n’est pas dans la même situation qu’un ordinateur vendu à un particulier, envoyé au recyclage ou transféré vers une autre organisation.
Dans le second cas, l’entreprise doit appliquer sa politique d’effacement des supports et les exigences correspondant à la sensibilité des données. La fonction de nettoyage intégrée à Windows peut être adaptée à certains usages, mais Microsoft indique elle-même qu’elle ne constitue pas un effacement répondant aux normes gouvernementales ou industrielles. :contentReference[oaicite:4]{index=4}
BitLocker est une couche de protection des données, pas une politique complète de gestion de fin de vie des supports.
Le vrai intérêt de BitLocker lors d’une réattribution
L’intérêt est donc moins spectaculaire qu’un simple « on supprime une clé et tout disparaît ». La vraie force du chiffrement est de modifier profondément la situation en cas d’accès physique au support.
Si le volume est correctement chiffré et que les mécanismes d’accès aux clés sont correctement gérés, les données ne sont pas simplement des fichiers que l’on peut récupérer après une suppression classique : elles sont protégées par le chiffrement.
Mais cette protection doit être intégrée dans une procédure complète de sortie ou de réattribution du matériel.
Un PC professionnel ne doit jamais être remis à un nouveau collaborateur comme on transmettrait simplement un ordinateur personnel.
BitLocker apporte une protection essentielle : correctement déployé, il réduit fortement le risque d’accès aux anciennes données en dehors des mécanismes de déverrouillage autorisés. Mais la réattribution doit également couvrir les comptes, les accès, la gestion du poste et la réinitialisation de Windows.
Et lorsqu’un ordinateur quitte définitivement l’entreprise, il faut appliquer une procédure d’effacement adaptée au niveau de sensibilité des données et aux exigences de l’organisation.